
苹果iOS 26.2修复25个漏洞,含两项在野攻击缺陷
苹果为iPhone、iPad和Mac发布安全更新,修复25个漏洞。其中两项WebKit缺陷已被用于针对旧版iOS用户的复杂攻击,用户应优先完成升级。
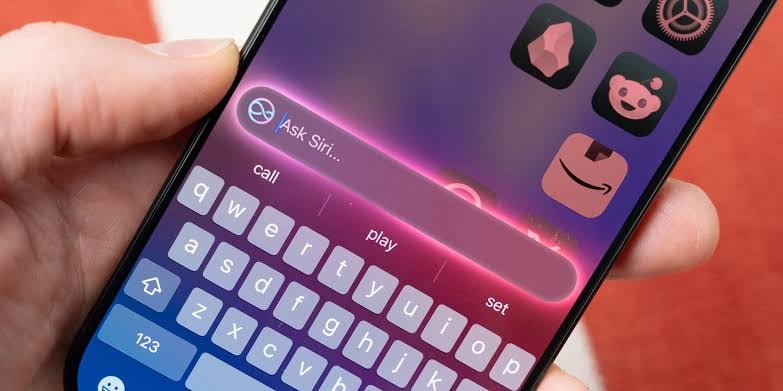
苹果发布iOS 26.2、iPadOS 26.2和macOS Tahoe 26.2,共修复25个安全漏洞。更新中最紧迫的是两项WebKit缺陷,编号为CVE-2025-43529和CVE-2025-14174。
苹果确认,现有证据显示攻击者已经利用这两个漏洞,对运行旧版iOS的特定用户发起复杂攻击。WebKit负责处理网页内容,一旦漏洞允许恶意页面执行任意代码,用户即使没有主动安装可疑应用,也可能因打开链接而暴露设备。新版本通过改进内存管理和验证机制阻断攻击路径。
更新还修复了App Store支付令牌访问问题CVE-2025-46288,以及一个可能导致系统崩溃或获取Root权限的内核整数溢出漏洞CVE-2025-46285。前者由字节跳动安全团队成员发现,后者由阿里巴巴研究人员提交;两项WebKit问题则由谷歌威胁分析小组发现。
多家公司参与漏洞发现,说明移动系统安全越来越依赖跨组织协作。对苹果而言,修复速度只是第一步,能否让大量旧设备及时升级同样关键。定向攻击通常先针对少数高价值目标,漏洞细节公开后却可能被更多攻击者研究。
用户不需要等待更多攻击证据。运行受支持设备的人应安装最新系统,并确认浏览器和应用已经更新。企业设备管理者还应检查升级覆盖率,因为一台未修补终端就可能成为进入账号和内部数据的入口。
相关阅读
蚂蚁数科称年均增长近50%,AI业务增速达三位数
蚂蚁数科独立运营两年后首次系统披露经营指标:平台产品年度经常性收入增长60%,客户净收入留存率超过110%,大型客户中近20%采购AI服务。
小度称超能小度覆盖逾5500万家庭
小度科技称,超能小度已覆盖超过5500万家庭,日均语言深度交互量增长近300%;其摄像机AI功能渗透率为67%,功能使用留存率达到94%。
百度纳入深港通,内地投资者可交易港股
百度被调入深港通下的港股通标的,此前已于9月4日纳入沪港通。香港主要上市地位转换生效后,内地合格投资者现可通过两条互联互通渠道交易百度A类普通股。
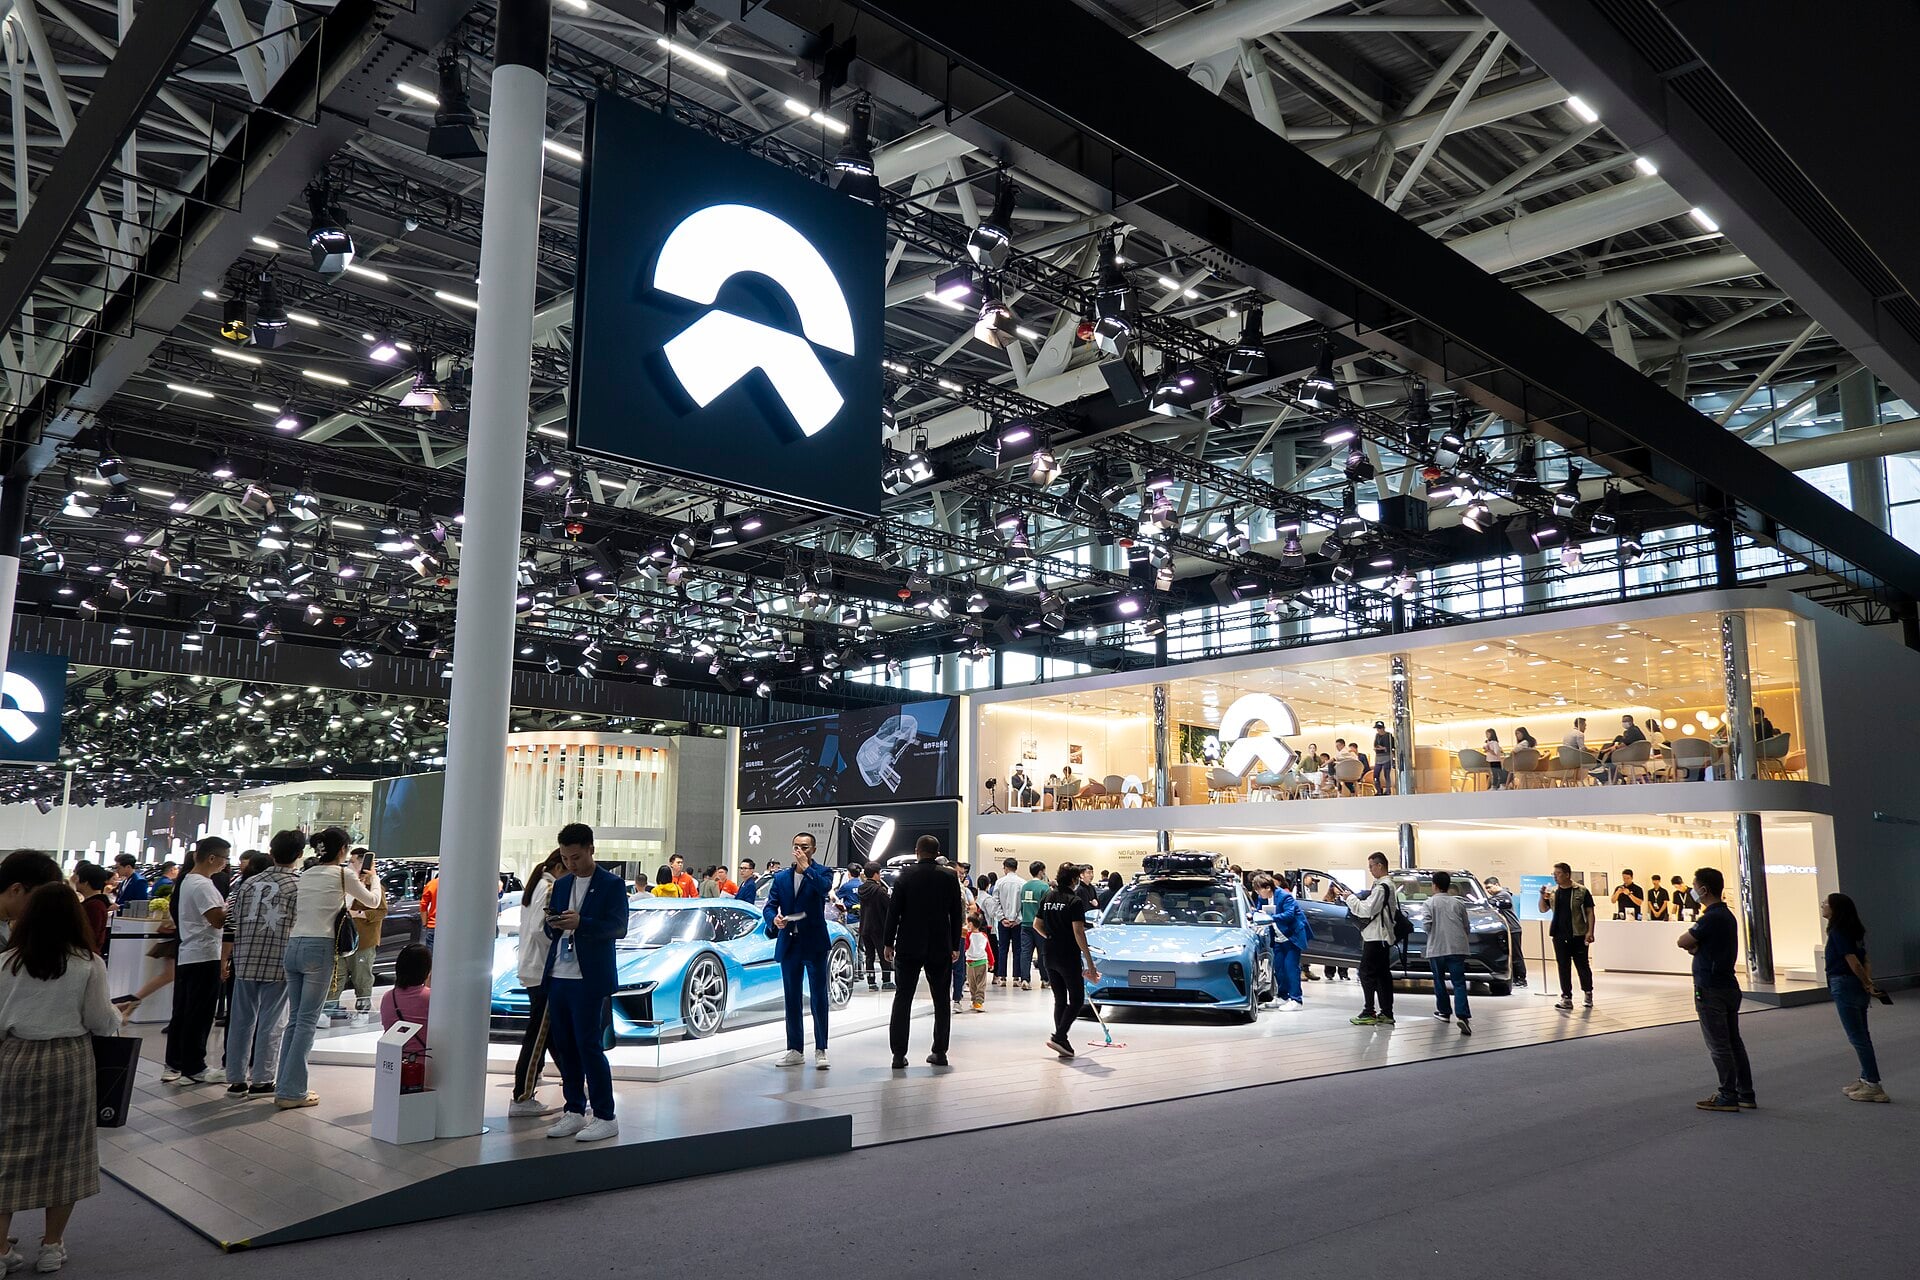
蔚来二季度营收321亿元,暂不直接进入机器人业务
蔚来二季度营收321.37亿元,同比增长69.1%,环比增长25.9%。李斌称公司已投资多家机器人企业,但当前优先卖好汽车、改善盈利,不计划立即直接进入机器人业务。